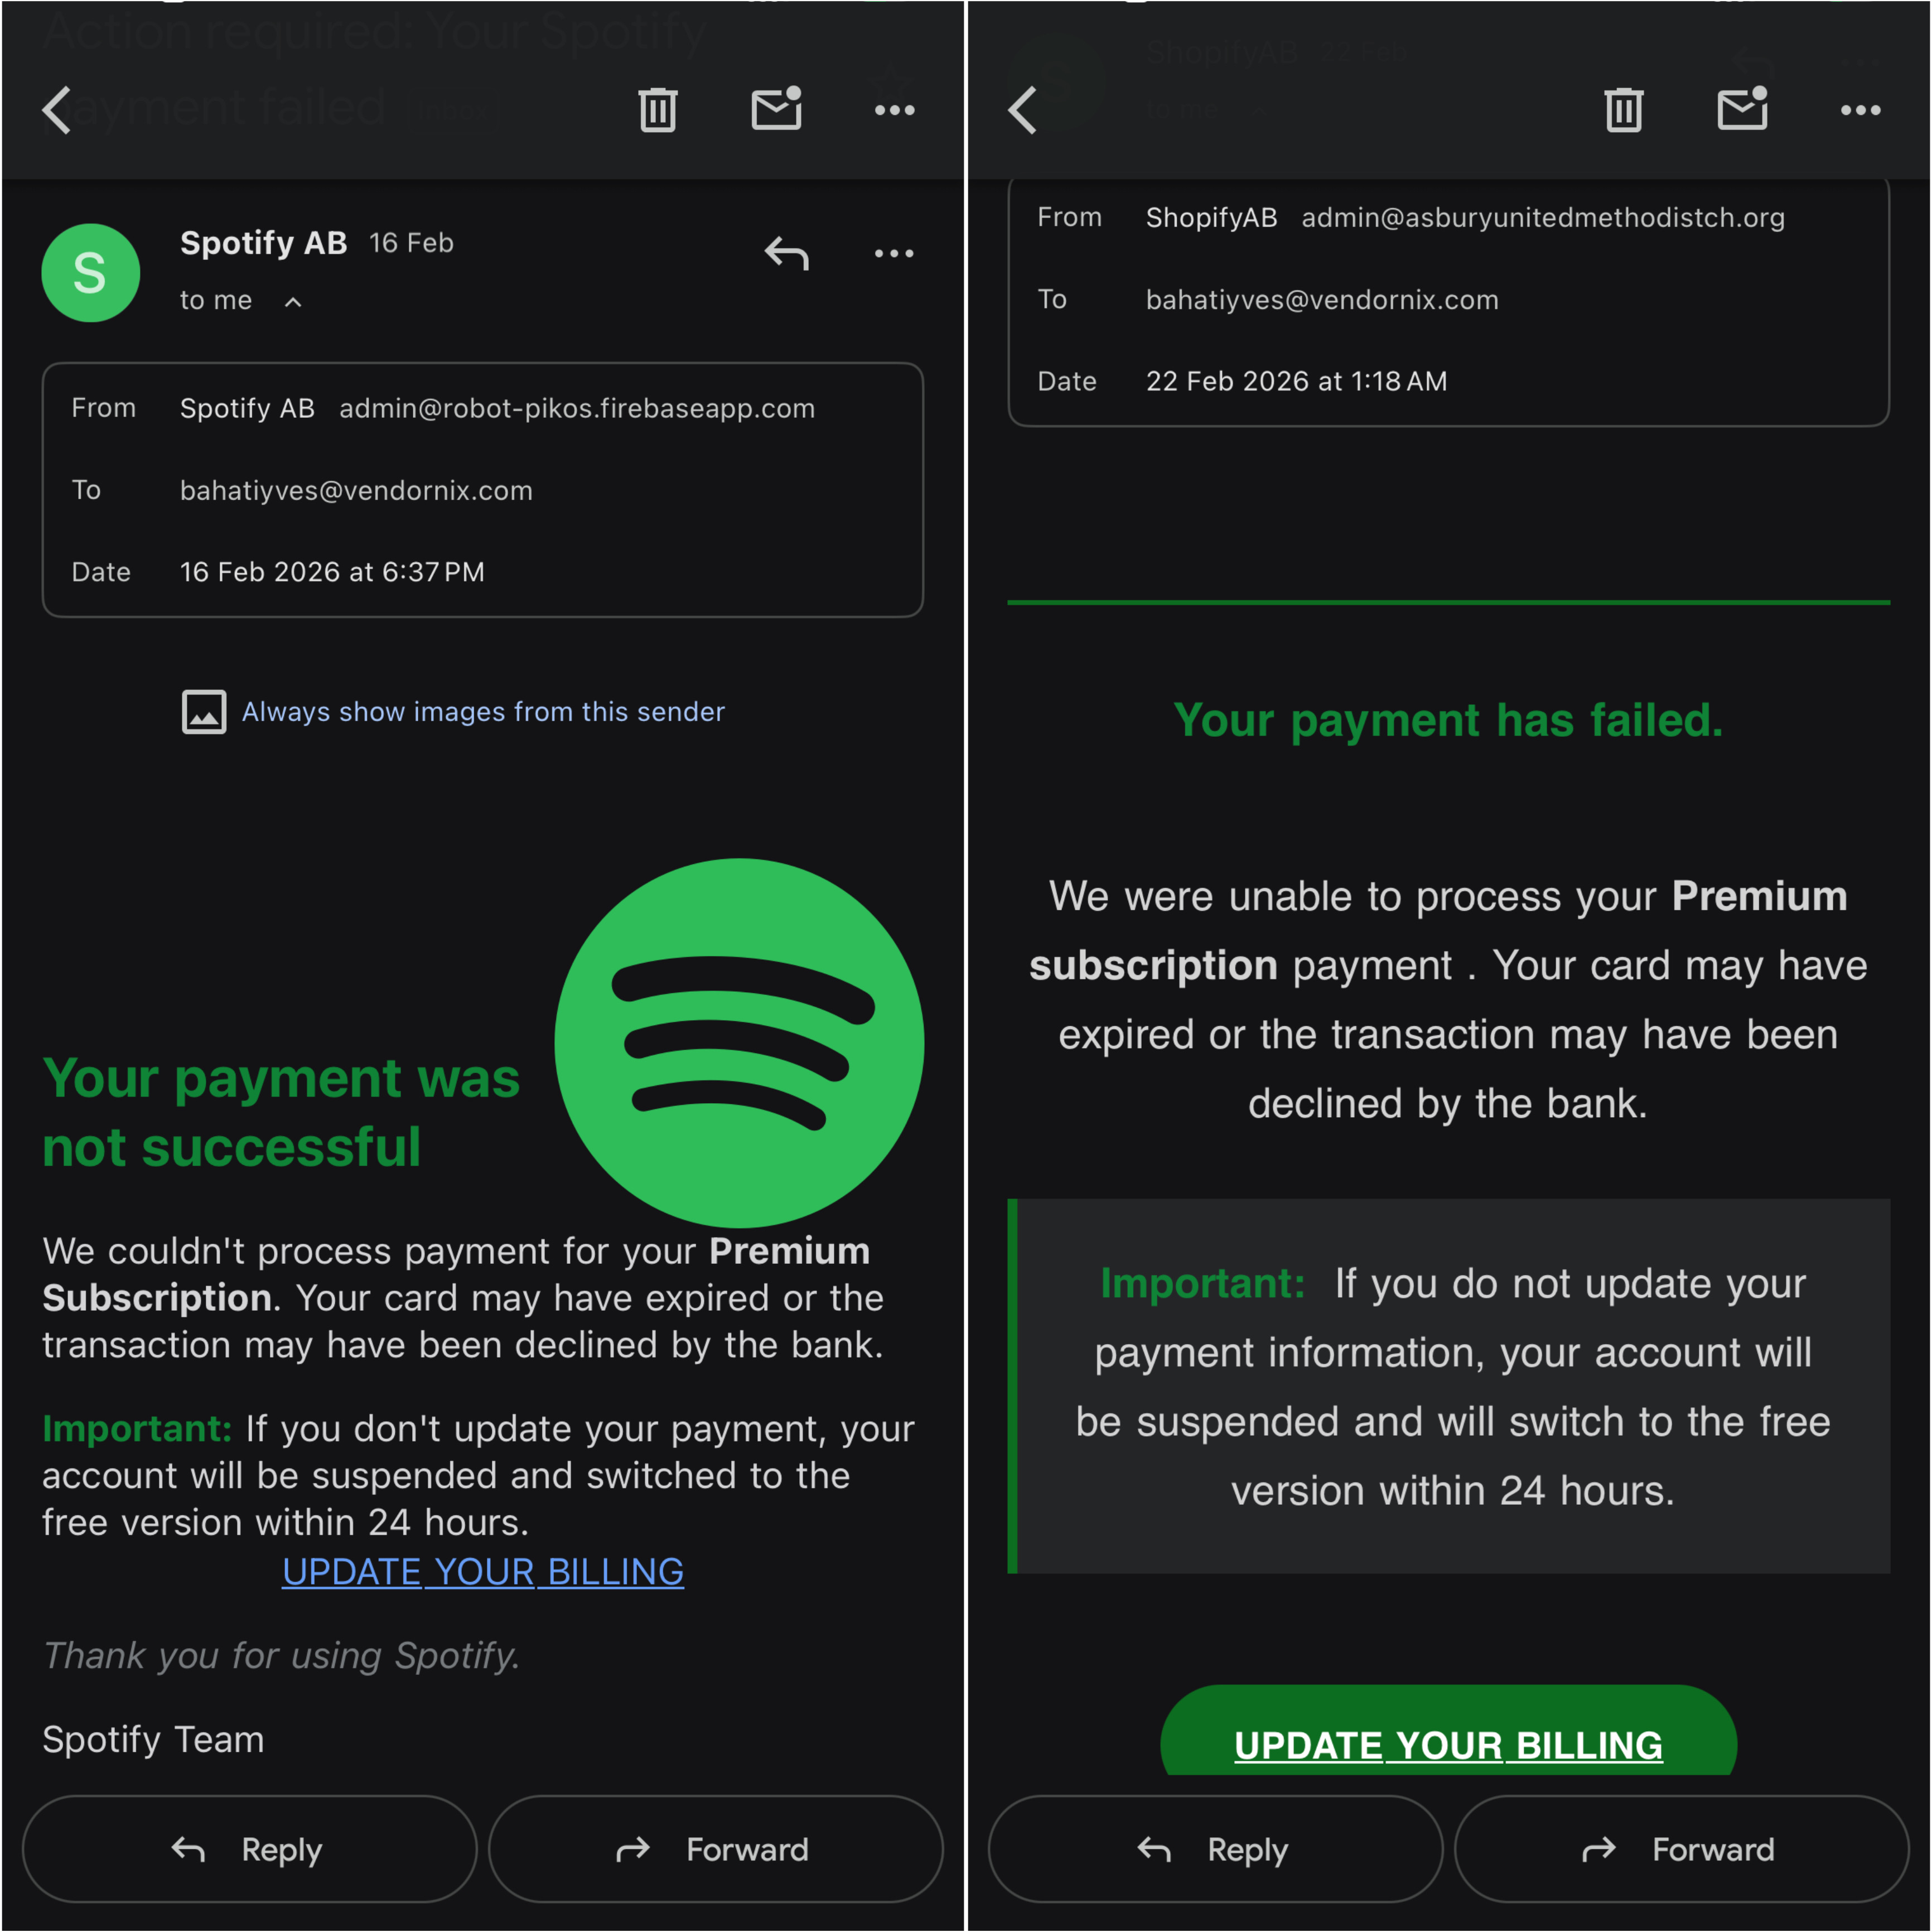
⚠️ “Your Payment Has Failed” — Analyse complète d’un email de phishing sophistiqué
Récemment, j’ai reçu un email m’indiquant que mon paiement d’abonnement Premium avait échoué et que mon compte serait suspendu sous 24 heures si je ne mettais pas à jour mes informations de facturation.
À première vue :
- Design professionnel
- Branding cohérent
- Bouton d’action visible
- Ton urgent
Mais un détail majeur a immédiatement attiré mon attention :
📌 L’adresse email qui a reçu ce message n’est associée à aucun abonnement actif sur la plateforme mentionnée.
Et c’est là que l’analyse devient intéressante.
🚨 1. L’indicateur le plus alarmant : incohérence contextuelle
En cybersécurité, on parle souvent de context validation.
Avant même d’analyser les headers ou les liens, une question simple suffit :
“Est-ce que cela correspond à ma réalité ?”
Dans mon cas :
- Aucun abonnement actif
- Aucun historique de paiement
- Aucun compte lié à cette adresse email
Conclusion immédiate :
➡️ Le message est frauduleux.
Les campagnes modernes ne ciblent pas toujours des victimes spécifiques.
Elles sont souvent massives et opportunistes.
Les attaquants envoient des milliers d’emails en espérant que :
- Un certain pourcentage ait réellement un abonnement
- Ou que la victime doute suffisamment pour cliquer
🎯 2. La stratégie derrière ce type d’attaque
Ce genre d’email fonctionne sur trois axes :
2.1 L’urgence
“Your account will be suspended within 24 hours.”
Le but est de forcer une réaction rapide.
2.2 La peur financière
Un paiement échoué touche directement :
- L’accès aux services
- La réputation (si service pro)
- Les revenus (si outil business)
2.3 La crédibilité visuelle
Aujourd’hui, les kits de phishing incluent :
- Logos officiels
- Templates HTML premium
- Responsive design
- Certificat HTTPS valide
Un site frauduleux peut paraître 100% authentique.
🔎 3. Analyse technique des signaux faibles
Même sans cliquer, plusieurs éléments révèlent la fraude :
✔️ Domaine d’expédition suspect
Le nom affiché peut être correct.
Le domaine réel ne l’est pas.
Toujours vérifier :
- L’adresse complète
- Le domaine racine
- Les sous-domaines
✔️ Absence d’informations transactionnelles
Un vrai email de facturation contient :
- Numéro de facture
- Date précise
- Référence client
- Identifiant de transaction
Les emails génériques sont un signal fort de phishing.
✔️ Aucune notification dans l’espace client
Un service sérieux :
- Notifie dans le tableau de bord
- Envoie plusieurs rappels
- Accorde un délai raisonnable
🧠 4. Pourquoi le détail de l’adresse email est crucial
Beaucoup d’utilisateurs ne font pas ce contrôle simple :
“Ai-je réellement un compte lié à cette adresse ?”
Les cybercriminels comptent sur :
- L’oubli
- La confusion
- Le multitâche
- La gestion de multiples emails
Mais ce simple réflexe peut neutraliser 80% des attaques opportunistes.
🛡️ 5. Bonnes pratiques que je recommande
Voici les règles que j’applique personnellement :
🔒 1. Vérifier la cohérence contextuelle
Si je n’ai pas de compte, je supprime immédiatement.
🔒 2. Ne jamais cliquer depuis un email sensible
Je tape moi-même l’URL officielle.
🔒 3. Utiliser des cartes virtuelles dynamiques
Même en cas de fuite, l’impact est limité.
🔒 4. Activer le 2FA sur tous les services critiques
🔒 5. Vérifier les headers pour les analyses avancées
SPF / DKIM / DMARC peuvent révéler une usurpation.
⚡ 6. Le phishing en 2026 : une industrie organisée
Le phishing n’est plus artisanal.
Aujourd’hui on trouve :
- Des kits complets vendus sur Telegram
- Des services de phishing-as-a-service
- Des infrastructures automatisées
- Des bases de données d’emails revendues massivement
Ce type d’email n’est pas ciblé.
Il est statistique.
🔐 Conclusion
Le détail le plus révélateur dans cette attaque n’était ni le design, ni le bouton, ni le ton.
C’était l’incohérence.
L’adresse email utilisée ne correspondait à aucun abonnement réel.
Parfois, la meilleure défense n’est pas technique.
Elle est logique.
Avant de cliquer, posez-vous cette question simple :
“Est-ce que cela correspond à ma situation réelle ?”
La cybersécurité commence par la vigilance.
Laisser un commentaire
Aucun commentaire pour le moment. Soyez le premier à commenter !